
Documentación
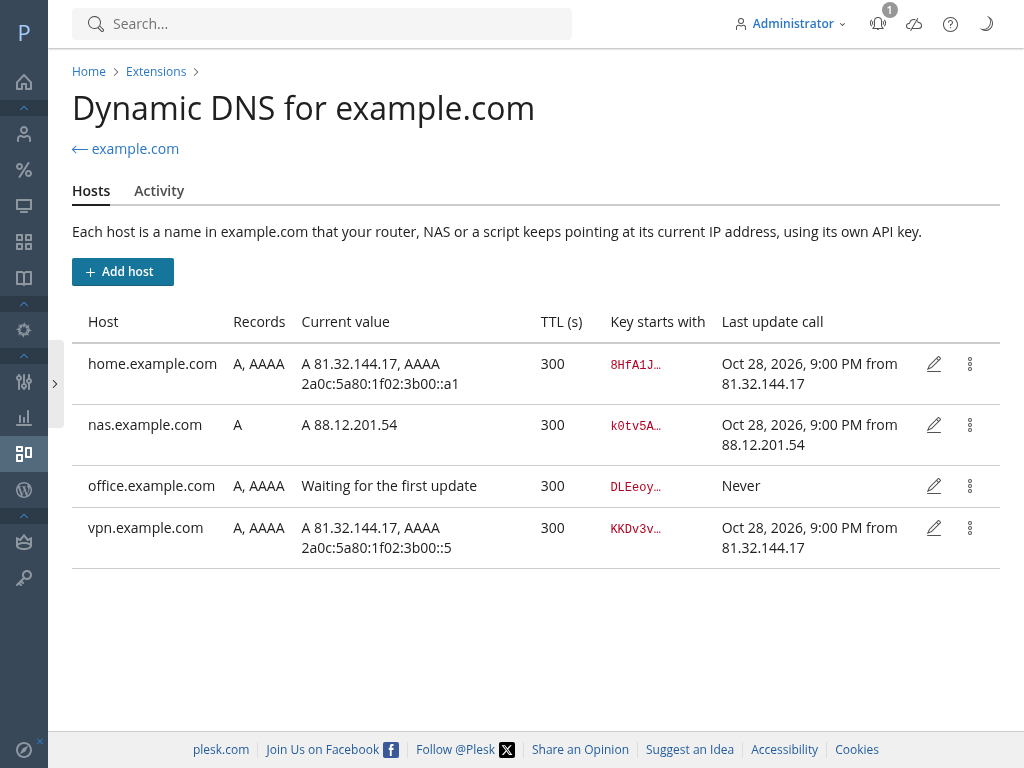
DNS dinámico en los dominios que gestiona un servidor Plesk. Un host (home.example.com) recibe una clave API, y
un router, un NAS o un script lo actualiza con una sola llamada HTTP, con el protocolo dyndns2 o con una API JSON.
Conceptos
- Host: un nombre completo dentro de la zona DNS de un dominio, que se crea con el botón "DNS dinámico" de la
pestaña Hosting & DNS (Alojamiento y DNS) del dominio. Hay dos tipos:
- host de dirección: sigue una dirección IPv4 (registro A), una IPv6 (registro AAAA) o las dos;
- host TXT: guarda un valor que envía el cliente (hasta 255 bytes, sin comillas ni caracteres de control), por
ejemplo
_acme-challenge.home.example.compara ACME DNS-01. Varios hosts TXT pueden compartir nombre, cada uno con su propia clave (un certificado paraexample.comy*.example.comnecesita dos valores de reto a la vez).
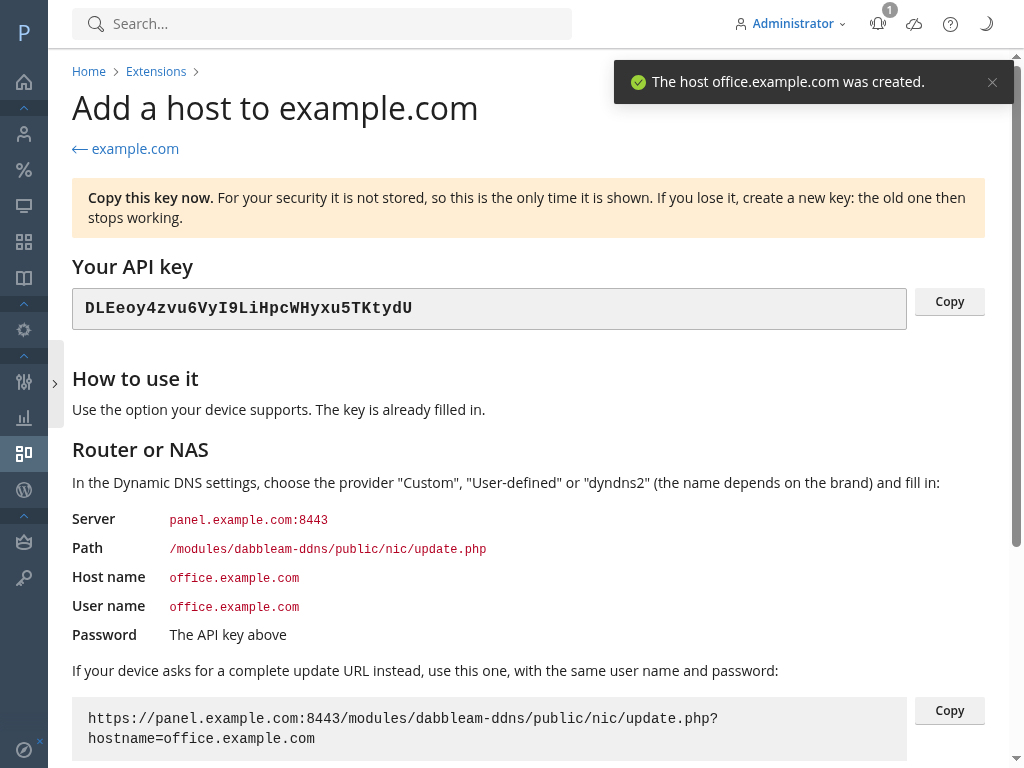
- Clave: cada host tiene una clave aleatoria (de 16 a 64 letras y números, 32 por defecto). Se muestra una sola vez, al crear el host o al regenerar la clave; la extensión solo guarda su hash SHA-256 y los 6 primeros caracteres para reconocerla.
- Los registros DNS están en la zona de Plesk como registros normales. La extensión crea cada registro en la primera actualización de su tipo, y solo lo vuelve a escribir cuando cambia el valor o el TTL.
- Quién puede gestionar hosts: el administrador, siempre; los revendedores y los clientes, en los dominios a los que tienen acceso, cuando lo permiten todas estas cosas: el permiso de gestión de DNS del plan, el permiso propio de la extensión ("DNS dinámico") y el ajuste global del administrador sobre quién puede usar la extensión (todos los que tengan el permiso, que es lo predeterminado; el administrador y los revendedores; o solo el administrador). Para un cliente, los dos permisos son los de la suscripción (su plan de servicio o su personalización propia); para un revendedor, los de su cuenta de revendedor, en Resellers > (revendedor) > Permissions (Revendedores > (revendedor) > Permisos) o en su plan de revendedor, como con cualquier permiso de Plesk. El permiso "DNS dinámico" viene desactivado por defecto en los planes de servicio y en las suscripciones.
- Una suscripción suspendida sigue actualizando sus hosts (su zona se sigue sirviendo), pero su propietario no puede abrir la extensión hasta que se reactive.
Requisitos
- Plesk Obsidian 18.0.53 o posterior en Linux (PHP del panel 8.2 o superior).
- La zona DNS del dominio gestionada por Plesk, y sus servidores de nombres sirviendo esa zona (el servidor DNS de Plesk, o secundarios que se alimentan de él). Si no, los registros cambian en Plesk pero nadie los ve.
- Servidores de nombres secundarios y zonas con mucho movimiento. Cada actualización es un cambio de zona. Con el
formato de número de serie del SOA que Plesk usa por defecto, YYYYMMDDNN, Plesk sube el número de serie como mucho
99 veces por zona y día; a partir de ahí, el servidor DNS de Plesk sigue sirviendo los registros nuevos, pero no se
avisa a los secundarios hasta el día siguiente (Plesk anota "The limit on serial number changes was reached"). Si
usas secundarios y una zona puede cambiar más a menudo (varios hosts, cambios de IP frecuentes, muchas renovaciones
ACME), usa el formato de serie "timestamp" (
plesk bin server_dns --update-soa -soa-serial-format timestamp). Cambiarlo en un servidor que ya tiene zonas hace que sus números de serie bajen, así que hay que reiniciar las copias de los secundarios. La extensión avisa al administrador en la pestaña Acerca de cuando un dominio pasa de 80 cambios en un día con el formato YYYYMMDDNN.
Instalación
Hay dos paquetes, con el mismo id de extensión (instalar uno encima del otro conserva todos los datos):
- Edición gratuita: pública, en https://dabbleam.com/dynamic-dns. Hasta 3 hosts, sin funciones Pro y sin subida de ficheros de licencia.
- Edición de pago (Normal, Pro, Hosting): solo desde el área de cliente de Dabbleam, generada para tu licencia (cada copia lleva su marca).
Súbelo en Extensions > My Extensions > Upload Extension (Extensiones > Mis extensiones > Subir extensión), o desde la línea de comandos:
plesk bin extension -i dabbleam-ddns.zip
Después de instalarla:
- Abre Extensions > My Extensions > DNS dinámico como administrador y revisa los ajustes, sobre todo la URL pública, que en los ajustes se llama Dirección del servicio de actualización (siguiente apartado).
- Para que la usen revendedores y clientes, activa DNS dinámico en Service Plans > (plan) > Permissions (Planes de servicio > (plan) > Permisos), o en los permisos de una suscripción. El plan también necesita la gestión de DNS.
Cómo llegar a los endpoints: puertos, URL pública y proxies
Los endpoints son scripts públicos de la extensión, que el panel de Plesk sirve sin inicio de sesión:
| Endpoint | Ruta |
|---|---|
| dyndns2 | /modules/dabbleam-ddns/public/nic/update.php |
| API JSON | /modules/dabbleam-ddns/public/api.php |
Así que, por defecto, están en el puerto del panel: https://panel.example.com:8443/modules/dabbleam-ddns/public/....
Los endpoints solo aceptan HTTPS: por HTTP sin cifrar (por ejemplo, por el puerto 8880 del panel) responden 403
(JSON) o badagent (dyndns2), porque la clave viaja en cada llamada. Detrás de un proxy inverso que termina él mismo
el TLS, añade el proxy en Proxies de confianza y haz que envíe X-Forwarded-Proto: https.
Muchos proveedores cierran el 8443 a internet, y muchos routers solo saben hablar con el puerto 443, o solo con la
ruta /nic/update. Hay tres salidas:
- Abrir el puerto del panel a los clientes que lo necesiten. No hay que hacer nada más.
- Publicar los endpoints a través de una web en el puerto 443 con un proxy inverso (más abajo).
- Un proxy que ya tengas (balanceador de carga, CDN) delante del panel, que reenvíe las mismas rutas.
En los casos 2 y 3, configura dos ajustes de administrador:
- Dirección del servicio de actualización (la URL pública):
scheme://host[:port]que usan los clientes, sin ruta (por ejemplohttps://ddns.example.com). El panel construye con ella las URL de los endpoints que muestra a los usuarios. Si está vacía, se usa la dirección por la que se está usando el propio panel. - Proxies de confianza: direcciones o rangos CIDR de tus proxies. Solo en las peticiones que llegan de ellos se
hace caso a
X-Forwarded-For, para que la dirección publicada sea la del cliente y no la del proxy. Sin esto, todos los hosts recibirían la dirección del proxy.
Proxy inverso en una web de Plesk (ejemplo)
Elige (o crea) un dominio con un certificado válido, por ejemplo ddns.example.com, y añade en Apache & nginx
Settings > Additional nginx directives (Configuración de Apache y nginx > Directivas adicionales de nginx):
# Endpoints de DNS dinámico, en las mismas rutas que usa el panel.
location /modules/dabbleam-ddns/public/ {
    proxy_pass https://127.0.0.1:8443;
    proxy_set_header X-Forwarded-For $remote_addr;
}

# Opcional: la ruta clásica de dyndns2, para los clientes que solo admiten un nombre de servidor.
location = /nic/update {
    proxy_pass https://127.0.0.1:8443/modules/dabbleam-ddns/public/nic/update.php;
    proxy_set_header X-Forwarded-For $remote_addr;
}
Después pon https://ddns.example.com en Dirección del servicio de actualización y 127.0.0.1 en Proxies de
confianza.
Esto es un ejemplo que tienes que adaptar y probar en tu servidor: comprueba con curl (más abajo) que la dirección
que devuelve el endpoint es la de tu cliente y no 127.0.0.1.
El parámetro myip es otra forma de sortear los proxies: un cliente que conoce su dirección puede enviarla, y
entonces la petición puede venir de cualquier sitio.
Endpoint dyndns2
GET /modules/dabbleam-ddns/public/nic/update.php?hostname=<host>[&myip=<ip>[,<ip>]][&myipv6=<ip>][&txt=<value>]
Authorization: Basic base64(<user>:<key>)
- Autenticación: HTTP Basic. La contraseña es la clave del host; el nombre de usuario se ignora (muchos
clientes exigen uno: pon el nombre del host). Los clientes que no pueden enviar Basic Auth pueden pasar la clave
como
password=<key>(okey=<key>) en la URL; entonces acaba en los logs de acceso del servidor web, así que mejor usa Basic Auth. hostname: el nombre completo del host. Un host por petición.myip: las direcciones que hay que publicar, separadas por comas, IPv4 y/o IPv6.myipv6: lo mismo, para los clientes que envían la IPv6 aparte. Sin ellos, se usa la dirección de quien llama. Las direcciones de una familia que el host no usa se ignoran.txt: el valor, para los hosts TXT.
Las respuestas son texto plano, con HTTP 200 (salvo 401 cuando no hay credenciales):
| Respuesta | Significado |
|---|---|
good <ip>[,<ip>] |
Actualizado; los valores que están publicados ahora |
nochg <ip>[,<ip>] |
No ha cambiado nada (no se ha tocado la zona) |
badauth |
Falta la clave, está mal formada o no existe, o la llamada viene de fuera de las redes permitidas del host (Pro) |
nohost |
La clave no es de este nombre de host |
notfqdn |
Falta hostname |
numhost |
Hay más de un nombre de host en la petición |
dnserr |
Valor no válido (dirección incorrecta, ninguna dirección de una familia que use el host, valor TXT incorrecto), o la zona DNS del dominio está desactivada en Plesk |
abuse |
Demasiadas peticiones fallidas desde esta dirección (20 en 10 minutos; en IPv6 se cuentan por /64); vuelve a intentarlo más tarde |
badagent |
HTTP sin cifrar (HTTP 403: usa HTTPS) o un método distinto de GET/POST (HTTP 405) |
911 |
Error del servidor, o el host cambió hace menos de 5 segundos (HTTP 429); vuelve a intentarlo más tarde |
Los clientes no deberían reintentar tras badauth, nohost, notfqdn, numhost, dnserr, badagent o abuse
sin corregir la configuración (o sin esperar, en el caso de abuse).
API JSON
GET|POST /modules/dabbleam-ddns/public/api.php
X-API-Key: <key>
- Clave: la cabecera
X-API-Key(es lo preferible: no acaba en los logs de acceso), okeyen la URL, okeyen el cuerpo de un POST de formulario o JSON. - Hosts de dirección: la dirección de quien llama, o
ip,ipv6omyipexplícitos (separados por comas). - Hosts TXT:
valueen el cuerpo del POST (o en la URL).
Éxito, HTTP 200 (updated es false cuando no ha cambiado nada):
{
    "success": true,
    "updated": true,
    "subdomain": "home.example.com",
    "values": { "A": "203.0.113.45", "AAAA": "2001:db8::45" },
    "ttl": 60,
    "value": "203.0.113.45",
    "type": "A"
}
value y type repiten el primer valor publicado, para los clientes escritos para plesk-ddns 1.x.
Error (HTTP 400 petición o valor no válidos, 403 HTTP sin cifrar o llamada desde fuera de las redes permitidas del host, 404 clave desconocida o host equivocado, 405 método distinto de GET/POST, 409 la zona DNS del dominio está desactivada en Plesk, 429 demasiados fallos o un cambio a menos de 5 segundos del anterior, 500 error del servidor):
{ "success": false, "error": "DDNS record not found", "code": 404 }
Configuración de los clientes
En los ejemplos, los endpoints están en https://panel.example.com:8443, el host es home.example.com y su clave
es KEY. Si publicas los endpoints en el puerto 443 (mira más arriba), quita el :8443; si además pasas
/nic/update por el proxy, también funciona la ruta corta.
Los nombres de los menús cambian entre versiones de firmware: cuando no estamos seguros del nombre exacto, los pasos dicen qué hay que buscar.
curl
BASE=https://panel.example.com:8443/modules/dabbleam-ddns/public

# dyndns2, con la dirección de quien llama
curl -fsS -u "home.example.com:KEY" "$BASE/nic/update.php?hostname=home.example.com"

# dyndns2, con IPv4 e IPv6 explícitas
curl -fsS -u "home.example.com:KEY" "$BASE/nic/update.php?hostname=home.example.com&myip=203.0.113.45,2001:db8::45"

# API JSON, con la dirección de quien llama
curl -fsS -H "X-API-Key: KEY" "$BASE/api.php"

# API JSON, host TXT (reto ACME)
curl -fsS -H "X-API-Key: KEY" --data-urlencode "value=$TOKEN" "$BASE/api.php"
En una tarea de cron, curl -4 y curl -6 fuerzan la familia de la dirección de quien llama.
ddclient
/etc/ddclient.conf (ddclient 3.11+ / 4.x, la sintaxis que usa el ejemplo del panel):
protocol=dyndns2
ssl=yes
usev4=webv4, webv4=ipify-ipv4
usev6=webv6, webv6=ipify-ipv6
server=panel.example.com:8443
script=/modules/dabbleam-ddns/public/nic/update.php
login=home.example.com
password='KEY'
home.example.com
usev4=webv4/usev6=webv6 piden las direcciones públicas a un servicio externo (quita la línea usev6 en un host
solo IPv4); en un router, usev4=ifv4, ifv4=<wan interface> la lee de la interfaz. ddclient 3.10 y anteriores usan
use=web en su lugar. Probado con ddclient 4.0: una sola llamada actualiza las dos familias.
inadyn
/etc/inadyn.conf (inadyn 2.x), con un proveedor personalizado:
custom dabbleam {
    hostname    = "home.example.com"
    username    = "home.example.com"
    password    = "KEY"
    ddns-server = "panel.example.com"
    ddns-path   = "/modules/dabbleam-ddns/public/nic/update.php?hostname=%h&myip=%i"
}
inadyn usa HTTPS por defecto. Si los endpoints están en el 8443, escribe ddns-server = "panel.example.com:8443"
(probado con inadyn 2.13).
FRITZ!Box
Internet > Permit Access > DynDNS (en alemán: Internet > Freigaben > DynDNS), activa DynDNS y elige el proveedor User-defined (Benutzerdefiniert):
- Update URL:
https://panel.example.com:8443/modules/dabbleam-ddns/public/nic/update.php?hostname=<domain>&myip=<ipaddr>&myipv6=<ip6addr>&password=<pass> - Domain name:
home.example.com - Username:
home.example.com - Password:
KEY
El FRITZ!Box sustituye él mismo <domain>, <ipaddr>, <ip6addr> y <pass>. Deja IPv4 e IPv6 en parámetros
separados (myip y myipv6): en una línea sin IPv6, <ip6addr> va vacío.
UniFi (UniFi Network)
En los ajustes de Internet (WAN) de la pasarela, añade una entrada de Dynamic DNS con el servicio custom:
- Hostname:
home.example.com - Username:
home.example.com - Password:
KEY - Server:
ddns.example.com/modules/dabbleam-ddns/public/nic/update.php?hostname=%h&myip=%i
UniFi pasa el campo del servidor a inadyn, que rellena %h y %i; es la forma habitual de usar un servidor dyndns2
propio, pero depende de la versión de UniFi: comprueba el resultado en el registro de la extensión. Necesita los
endpoints en el puerto 443.
pfSense
Services > Dynamic DNS > Add, tipo de servicio Custom (o Custom (v6) para IPv6):
- Interface to monitor: la WAN
- Update URL:
https://panel.example.com:8443/modules/dabbleam-ddns/public/nic/update.php?hostname=home.example.com&myip=%IP% - Username:
home.example.com, Password:KEY(se envían como Basic Auth) - Result Match:
good|nochg
OPNsense
Con el plugin de DNS dinámico (os-ddclient), añade una cuenta con la opción custom / dyndns2: servidor
panel.example.com (con :8443 si hace falta), usuario home.example.com, contraseña KEY y nombre de host
home.example.com. Si tu versión del plugin no tiene un campo para la ruta, publica el endpoint como /nic/update en
el puerto 443 (mira el ejemplo del proxy inverso), que es la ruta que usan por defecto los clientes dyndns2.
Synology DSM
Control Panel > External Access > DDNS > Customize Provider:
- Service provider: cualquier nombre, por ejemplo
Dabbleam - Query URL:
https://panel.example.com:8443/modules/dabbleam-ddns/public/nic/update.php?hostname=__HOSTNAME__&myip=__MYIP__&password=__PASSWORD__
Después, con Add, añade una entrada DDNS con ese proveedor, nombre de host home.example.com, usuario
home.example.com y contraseña KEY.
MikroTik RouterOS
RouterOS no tiene un cliente dyndns2 genérico (IP > Cloud es el servicio propio de MikroTik), así que usa un script y el planificador (RouterOS 7):
/system script add name=ddns-update source={
    /tool fetch mode=https url="https://panel.example.com:8443/modules/dabbleam-ddns/public/nic/update.php?hostname=home.example.com" \
        user="home.example.com" password="KEY" output=none
}
/system scheduler add name=ddns-update interval=5m on-event=ddns-update
El router llama desde su dirección WAN, así que no hace falta myip.
Cualquier otro router
Busca un proveedor "custom" (personalizado), "user-defined" (definido por el usuario) o "dyndns2". Necesitas: servidor
panel.example.com[:8443], ruta /modules/dabbleam-ddns/public/nic/update.php (o /nic/update con el proxy
inverso), usuario = el nombre del host, contraseña = la clave, nombre de host = el nombre del host. Si el router solo
admite una URL completa, usa la URL de dyndns2 de más arriba con los marcadores propios del router para la dirección
y la contraseña.
Ajustes
Solo para el administrador, en Extensions > My Extensions > DNS dinámico:
| Ajuste | Por defecto | Notas |
|---|---|---|
| TTL por defecto en segundos | 60 s | De 1 a 86400; cada host puede tener el suyo |
| Longitud de las claves API nuevas | 32 | De 16 a 64; se aplica a las claves nuevas y a las regeneradas |
| Dirección del servicio de actualización | vacía | Mira más arriba |
| Quién puede usarlo | todos los que tengan el permiso | Todos los que tengan el permiso "DNS dinámico" / El administrador y los revendedores / Solo el administrador |
| Proxies de confianza | vacío | Direcciones o rangos CIDR, no más amplios que /8 (IPv4) o /32 (IPv6) |
| Remitente de los correos de aviso | el del servidor | Dirección del remitente de los avisos Pro por correo |
| Registrar también las llamadas que no cambian nada | desactivado | Desactivado: solo se registran los cambios y los errores |
| Guardar el registro de actividad (días) | 30 días | De 1 a 3650 |
Licencias
Licencias por servidor, mensuales o anuales, que vende Dabbleam (https://dabbleam.com/dynamic-dns/pricing). Una
licencia es un fichero de licencia (.lic) firmado para un servidor Plesk:
| Edición | Hosts por servidor | Pro |
|---|---|---|
| Free (gratuita) | 3 | no (paquete gratuito, sin licencia) |
| Normal | 25 | no |
| Pro | 100 | sí |
| Hosting | ilimitados | sí |
- Para comprar, indica el número de licencia de Plesk del servidor, que aparece en Extensions > DNS dinámico >
Acerca de (Extensions es Extensiones en Plesk en español). Desde el área de cliente de Dabbleam, descarga
el paquete de pago y el fichero
.lic; instala el paquete encima del gratuito y sube el.licen Acerca de. Cada renovación da un fichero nuevo, válido hasta el final del periodo pagado más 14 días de gracia; la renovación automática lo descarga sola. - Cada copia de pago lleva una marca con el identificador de servicio de su licencia, el número de licencia de Plesk del servidor, la versión y la fecha en que se generó, para poder saber de dónde sale una copia que aparezca en otro sitio. No se permite quitar ni alterar la marca, ni compartir la copia de pago (lo dice el contrato de licencia).
- El fichero de licencia se comprueba en el servidor: la propia extensión verifica la firma de Dabbleam. Solo se conecta con dabbleam.com para las tres cosas que se explican en "Datos y privacidad" (comprobación de actualizaciones, lista de licencias anuladas y renovación automática).
- Todas las ediciones, también la gratuita, tienen el núcleo completo: IPv4 e IPv6 a la vez (dual stack), dyndns2 y
API JSON, hosts TXT, registro de actividad y roles. Pro añade:
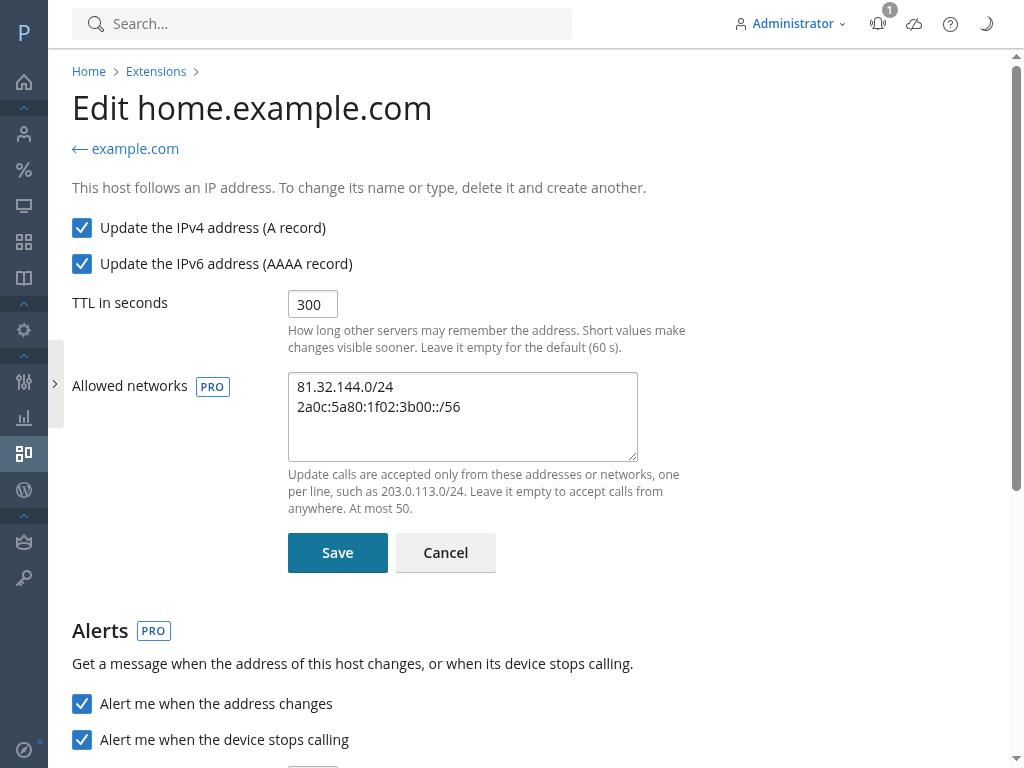
- redes permitidas por host: direcciones o rangos CIDR (hasta 50) desde los que se puede actualizar el host.
Las llamadas desde cualquier otro sitio reciben
badauth(dyndns2) o HTTP 403 (API JSON) y quedan registradas; - avisos por webhook y por correo cuando cambia la dirección IP, cuando un host deja de llamar y cuando vuelve a llamar.
- redes permitidas por host: direcciones o rangos CIDR (hasta 50) desde los que se puede actualizar el host.
Las llamadas desde cualquier otro sitio reciben
- Sin una licencia válida (porque no hay, ha caducado o se ha anulado), la copia de pago funciona como la edición gratuita: los hosts que ya existen se siguen actualizando y las redes permitidas se siguen aplicando, pero no se pueden crear más de 3 hosts, no se pueden cambiar los ajustes Pro y los avisos Pro dejan de enviarse.
- Si la licencia de pago lleva 14 días seguidos sin ser válida, la tarea diaria descarga la edición gratuita pública y la instala encima de la de pago, aunque la comprobación de actualizaciones esté desactivada. Se conservan los hosts, el registro, las redes permitidas y los ajustes de los avisos; desaparece el código Pro. El administrador ve la fecha desde el primer día. Para volver a la edición de pago tras pagar, instala el paquete de pago desde el área de clientes.
Datos y privacidad
- Todo se guarda en el servidor Plesk, en una base de datos SQLite en el directorio de datos de la extensión
(
/usr/local/psa/var/modules/dabbleam-ddns/ddns.sqlite). Nada de eso se envía a Dabbleam. La extensión solo contacta con dabbleam.com para tres cosas:- Comprobación de actualizaciones (diaria, activada por defecto, se puede desactivar en Acerca de). Edición gratuita: un GET simple del fichero público de versiones. Solo si el administrador lo acepta (se le pregunta una vez; Ajustes > Contar esta instalación), envía también un identificador aleatorio de la instalación y la versión instalada, para que Dabbleam pueda contar cuántos servidores usan la edición gratuita. Edición de pago: un POST con los mismos datos que la renovación de la licencia (más abajo), para comprobar la licencia y descargar la copia con su marca.
- Licencias anuladas (diaria, solo con una licencia de pago; no se puede desactivar): un GET simple de la lista pública y firmada de ficheros de licencia anulados, la misma para todos los servidores. Una licencia anual (válida durante más de 45 días) que lleva 30 días sin poder comprobar la lista deja de funcionar hasta la siguiente comprobación; las licencias mensuales no la necesitan.
- Renovación de la licencia (activada por defecto, solo con una licencia y solo desde 7 días antes de que caduque): un POST con el número de licencia de Plesk del servidor, el número de servicio y el SHA-256 del fichero de licencia actual. Se puede desactivar en Acerca de.
- En todas ellas, a Dabbleam le llegan la dirección IP del servidor y el User-Agent
dabbleam-ddns. Dabbleam solo guarda, de cada licencia, la fecha y la IP de la última comprobación, renovación o actualización correcta (los detalles, en la política de privacidad). - Los avisos (Pro) solo van a las direcciones de correo y a las URL de webhook que configura cada usuario.
- Por host: dominio, nombre, tipo, TTL, hash y prefijo de la clave, fechas y la última dirección que llamó.
- Registro de actividad: hora, host, acción, valor anterior y nuevo, la dirección y el User-Agent de quien llama, el usuario del panel en los cambios hechos desde el panel y el resultado. Se guarda durante el plazo configurado.
- Llamadas fallidas por dirección de origen, para frenar los intentos: solo cuentan los últimos 10 minutos, y las entradas más antiguas se borran.
- Desinstalar la extensión borra su directorio de datos. Los registros DNS se quedan en sus zonas como registros normales. Después de reinstalarla, crear un host con el mismo nombre que uno de esos registros falla con el error "El DNS del dominio ya tiene un registro de tipo A" (o AAAA): borra antes el registro antiguo en los ajustes DNS del dominio, o déjalo y elige otro nombre.
Migrar desde plesk-ddns 1.x
dabbleam-ddns sustituye a plesk-ddns 1.x, la extensión interna anterior de Dabbleam, y es una extensión distinta
para Plesk (con otro id). Con las dos instaladas, importa como root:
plesk bin extension --exec dabbleam-ddns import-plesk-ddns.php --dry-run   # solo el informe
plesk bin extension --exec dabbleam-ddns import-plesk-ddns.php
- Cada registro de 1.x pasa a ser un host que adopta el mismo registro DNS y la misma clave: no se toca la zona
(se mantienen el valor, el TTL y la fecha de creación), y los equipos conservan su clave. Solo hay que regenerar
las claves que tienen caracteres fuera de
A-Z a-z 0-9 . _ ~ -o menos de 8 caracteres; el informe las lista (con los valores por defecto de 1.x, 32 letras y números, no hay ninguna). - El TTL por defecto y la longitud de clave de 1.x se copian si aquí todavía no están configurados (la longitud se ajusta al rango de 16 a 64). El registro de actividad de 1.x no se importa; cada host importado recibe una entrada "Importado" en el registro nuevo.
- La importación solo lee
plesk-ddns, que sigue funcionando mientras tanto. Se puede volver a ejecutar: lo que ya está importado se salta. Código de salida 0 siempre que se ha ejecutado, también cuando algunos registros necesitan atención (el informe los lista; por ejemplo, un registro A y uno AAAA con el mismo nombre y claves distintas, que no pueden convertirse en un solo host); 1: no se ha podido ejecutar. - El límite de la edición gratuita no frena la importación: todos los hosts importados siguen actualizándose, pero sin licencia no se pueden crear hosts nuevos mientras haya 3 o más.
- Después, cambia cada equipo a las rutas nuevas (
/modules/dabbleam-ddns/public/...en lugar de/modules/plesk-ddns/public/...), o haz que el servidor web reescriba la ruta antigua a la nueva; las respuestas JSON siguen siendo compatibles. Mientras tanto, las dos extensiones pueden funcionar a la vez. - No desinstales
plesk-ddnsantes de importar: su script de desinstalación borra sus tablas. Desinstálala cuando todos los equipos usen las rutas nuevas (eso deja los registros DNS en su sitio).
Soporte
support@dabbleam.com, en inglés, español, alemán, francés o italiano. Horario, plazo de respuesta y qué incluir: página de soporte. No envíes nunca las claves de los hosts.
Licencia
Software propietario. © Dabbleam. El uso está sujeto al contrato de licencia de usuario final.